IT製品導入に関する技術資料を多数掲載 ホワイトペーパーダウンロードセンター


「耐量子計算機暗号」(PQC)に今、取り組むべき理由とは? 実現の道筋も解説
コンテンツ情報
| 公開日 | 2026/10/23 | フォーマット | 種類 | 技術文書・技術解説 |
|
|---|---|---|---|---|---|
| ページ数・視聴時間 | 7ページ | ファイルサイズ | 1.47MB | ||
要約
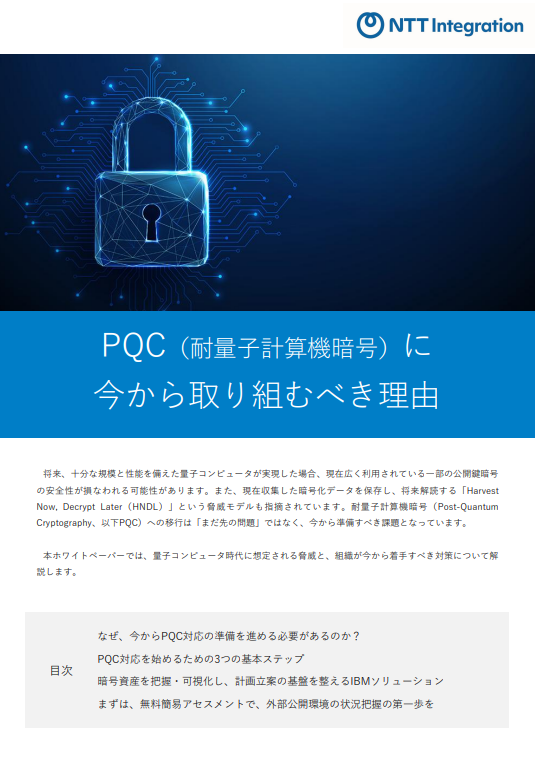
この課題を解決する方策として注目されているのが、耐量子計算機暗号(PQC)だ。しかしPQC移行を阻む壁もある。自社環境のどこでどの暗号技術が使われているのかさえ多くの組織は把握できていない。
そこで本資料では、PQC対応準備として「情報収集」「可視化・管理」「計画立案」という3つのステップを紹介する。併せて、ソースコード解析を用いた効率的な資産の洗い出しや、暗号リスクを一元管理して優先順位を明確にする具体的なアプローチも解説する。