IT製品導入に関する技術資料を多数掲載 ホワイトペーパーダウンロードセンター


セキュリティ事故で約3.3億円の損失? 被害を防ぐ対策とIT運用の見直し方
コンテンツ情報
| 公開日 | 2026/11/04 | フォーマット | 種類 | 技術文書・技術解説 |
|
|---|---|---|---|---|---|
| ページ数・視聴時間 | 16ページ | ファイルサイズ | 1.42MB | ||
要約
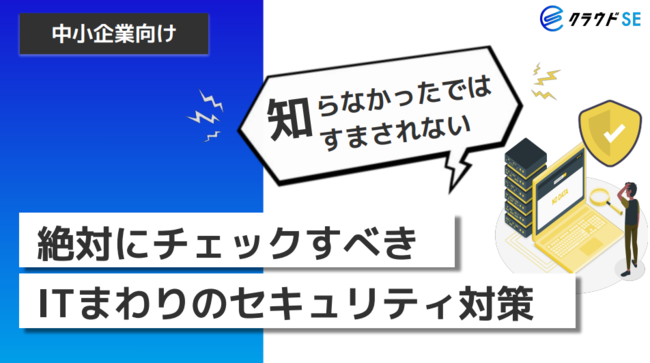
対策には、米国国立標準技術研究所(NIST)のCSF(Cyber Security Framework)で提唱される「識別」「防御」「検知」「対応」「復旧」の5要素に基づく体制の構築が求められる。具体的には、サーバやネットワークのファイアウォール設定、PCなどの多要素認証、アプリケーションのパッチ適用などが挙げられる。
本資料では、セキュリティリスクの実態と具体的な対策を解説するとともに、IT運用の課題解決を支援するサービスを紹介する。同サービスは、ヘルプデスクや端末のキッティング、IT業務代行などを月額型で提供しており、PC1台から柔軟に利用できる。